


09.10.2026, 13:42
IT-Branchen foreslår national risikoanalyse
Oven på CPR-sagen foreslår IT-Branchen en national risiko- og sårbarhedsanalyse af de mest kritiske offentlige IT-systemer i en national risikoanalyse, der skal sikre tydelige ansvar.
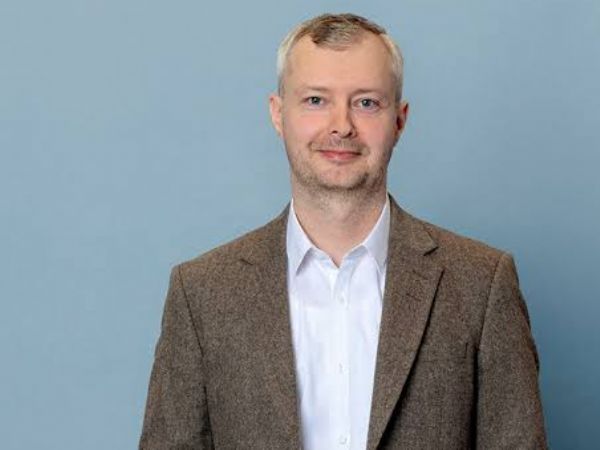
CPR-sagen understreger behovet for et markant løft af cybersikkerheden i den offentlige sektor, fremhæver politisk chefkonsulent i IT-Branchen Troels Johansen:
”CPR-sagen bør være et politisk wakeupcall. Når sikkerheden omkring vores mest følsomme registre svigter, kan det ramme både den enkelte borger og tilliden til hele den digitale offentlige sektor. Cybersikkerhed er ikke bare et teknisk spørgsmål, men en grundlæggende samfundsopgave,” siger Troels Johansen.
IT-Branchen foreslår en national risiko- og sårbarhedsanalyse af de mest kritiske offentlige it-systemer. Analysen skal afdække sikkerhedsbrister, teknisk gæld og behov for modernisering, og danne grundlag for en målrettet prioritering af indsatser og investeringer.
Samtidig bør en tværgående myndighed få et klart mandat og de nødvendige beføjelser til at koordinere indsatsen, følge op på identificerede sårbarheder og gribe ind, når sikkerheden ikke er tilstrækkelig.
"Når ansvaret er spredt på for mange hænder, risikerer vi, at ingen har det fulde ansvar. Der skal være en tydelig national instans, som kan stille krav, følge op og sikre, at de alvorligste sårbarheder faktisk bliver håndteret," lyder det således fra Troels Johansen.
Der er desuden behov for et effektivt tilsyn med og en konsekvent håndhævelse af de tekniske minimumskrav til statslige myndigheder, NIS2-reglerne og øvrige sikkerhedskrav. Det gælder ikke mindst kontrollen med eksterne leverandørers adgang til kritiske systemer og følsomme oplysninger.
Endelig bør kritiske offentlige it-systemer underlægges regelmæssige, uafhængige sikkerhedstests og beredskabsøvelser. Der bør også etableres klare rammer for etisk hacking og ansvarlig indrapportering af sårbarheder, blandt andet gennem målrettede bug bounty-programmer.
"Vi skal finde sårbarhederne, før de bliver udnyttet og ikke først reagere, når skaden er sket. Vi kender mange af udfordringerne og ved, hvad der skal til. Nu mangler den politiske handling og de nødvendige investeringer,” fastslår Troels Johansen.


Seneste nyt
KLEEdrive-motorkatalog ude nu
Vind-ambitioner for DTU Risø Campus
Elbiler og fjernvarme driver elektrificeringen
IT-Branchen tager godt imod lavere selskabsskat og færre byrder
Miljøkortlægning for praktikere

Vi samarbejder med,
og er talerør for følgende: