


Skærpede krav til fysisk IT-sikkerhed
Pr. juli udpeges virksomheder, der er omfattet af CER-direktivet, som har til formål at sikre robusthed i Europas kritiske infrastruktur. Læs her, hvad det betyder for dem, der er omfattet, og om hjælp til at beskytte kritiske IT-miljøer.

I en tid præget af usikkerhed er der politisk bevågenhed på forsyningssikkerhed og tryghed. CER-direktivet skærper kravene til beskyttelse mod fysiske trusler – og gør risikovurdering og forebyggende sikkerhed til et centralt ledelsesansvar.
Omfattede virksomheder udpeges pr. juli. Derfra har de ni måneder til at blive Compliant og implementere de nødvendige foranstaltninger – herunder fysisk sikring med adgangskontrol.
Med direktivet bliver det lovkrav at forhindre uautoriseret adgang til kritiske zoner – og samtidig kunne levere dokumentation til audit og myndighedsindberetninger i tilfælde af forstyrrende hændelser. I praksis kræver det, at man skal begrænse og kontrollere, hvem der har adgang til hvad, overvåge og logge aktiviteter og hændelser, sikre sporbarhed og dokumentation på adgang og hændelser, sikre fysisk adgangskontrol uden at påvirke drift.
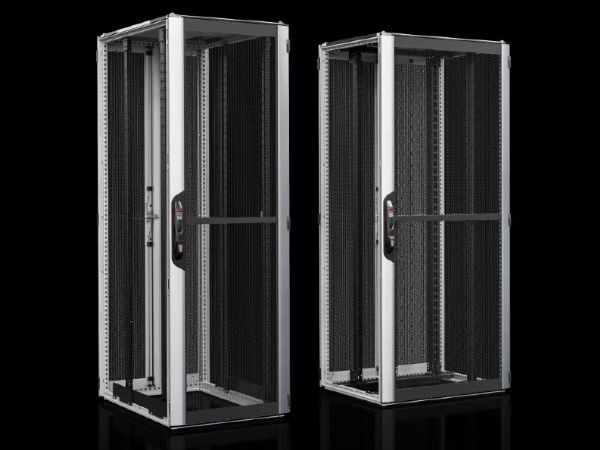
Som eksperter i fysisk IT-sikkerhed hjælper Rittal med at beskytte kritiske IT-miljøer mod uautoriseret adgang – også i komplekse miljøer med mange lokationer og høje sikkerhedskrav.
I samarbejde med brugeren udvikles integrerede løsninger med adgangskontrol, identitetsverifikation, overvågning og logning. Alt kan installeres direkte i IT-racks uden hverken ombygning eller driftsstop. Der opnås fuld beskyttelse, sporbarhed og driftsstabilitet på tværs af enheder og lokationer.


Seneste nyt
KLEEdrive-motorkatalog ude nu
Vind-ambitioner for DTU Risø Campus
Elbiler og fjernvarme driver elektrificeringen
IT-Branchen tager godt imod lavere selskabsskat og færre byrder
Miljøkortlægning for praktikere

Vi samarbejder med,
og er talerør for følgende: